Reducir
Eliminar exposición y privilegios innecesarios antes de depender de la detección.

Seguridad de la información
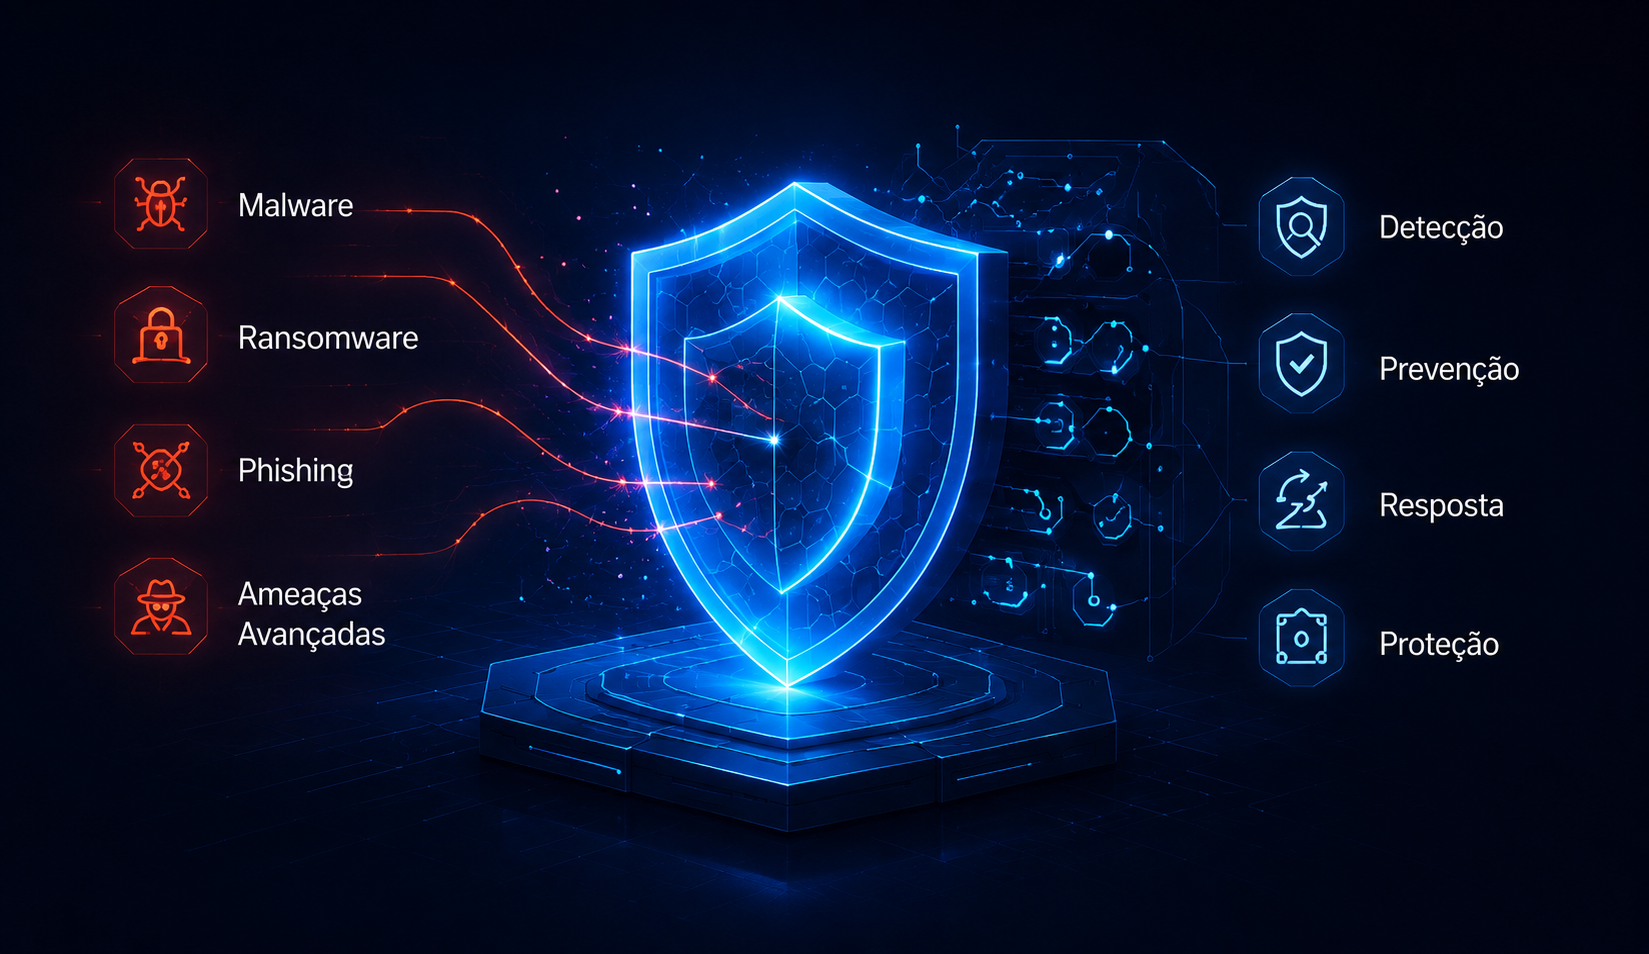
Firewall, hardening, identidad, WAF, vulnerabilidades y respuesta no deben existir como islas. Evo PS trabaja para reducir exposición y conectar la protección con la operación diaria.
Seguridad aplicable
La seguridad efectiva necesita contexto: qué está expuesto, quién accede, qué servicio es crítico, cómo se recupera la empresa y quién actúa cuando ocurre un evento. El diseño parte de ese riesgo, no de una lista genérica de herramientas.
Ciclo de protección
Eliminar exposición y privilegios innecesarios antes de depender de la detección.
Correlacionar señales de firewall, WAF, sistema, identidad y vulnerabilidades según alcance.
Priorizar eventos por impacto y ejecutar contención o corrección mediante procedimiento.
Cuándo encaja
La operación puede empezar por las superficies y servicios más críticos y evolucionar por madurez. Los controles pueden prestarse de forma independiente o integrarse con las capas de seguridad de EvoOS.
FAQ
La seguridad gestionada no debe confundirse con un pentest completo. Las evaluaciones ofensivas especializadas se tratan como alcance específico cuando corresponda.
No para todos los servicios. Security+ representa la capa avanzada de protección en el modelo Evo PS/EvoOS; el diseño depende del riesgo y del contrato.
Sí. La gestión de vulnerabilidades puede formar parte del alcance, incluyendo identificación, priorización y seguimiento de correcciones.
Simule hasta 10 días de indisponibilidad, estime el impacto financiero medible e identifique áreas y controles que pueden aumentar o reducir la exposición.
Estimación ejecutiva. Sin credenciales ni información técnica sensible.