Base y conectividad
Red, segmentación, VPN, virtualización y servicios estructurales forman una base administrable y previsible.

Plataforma propia Evo PS
Integra infraestructura, seguridad, identidad, conectividad, datos, monitorización y continuidad en una única arquitectura operativa.
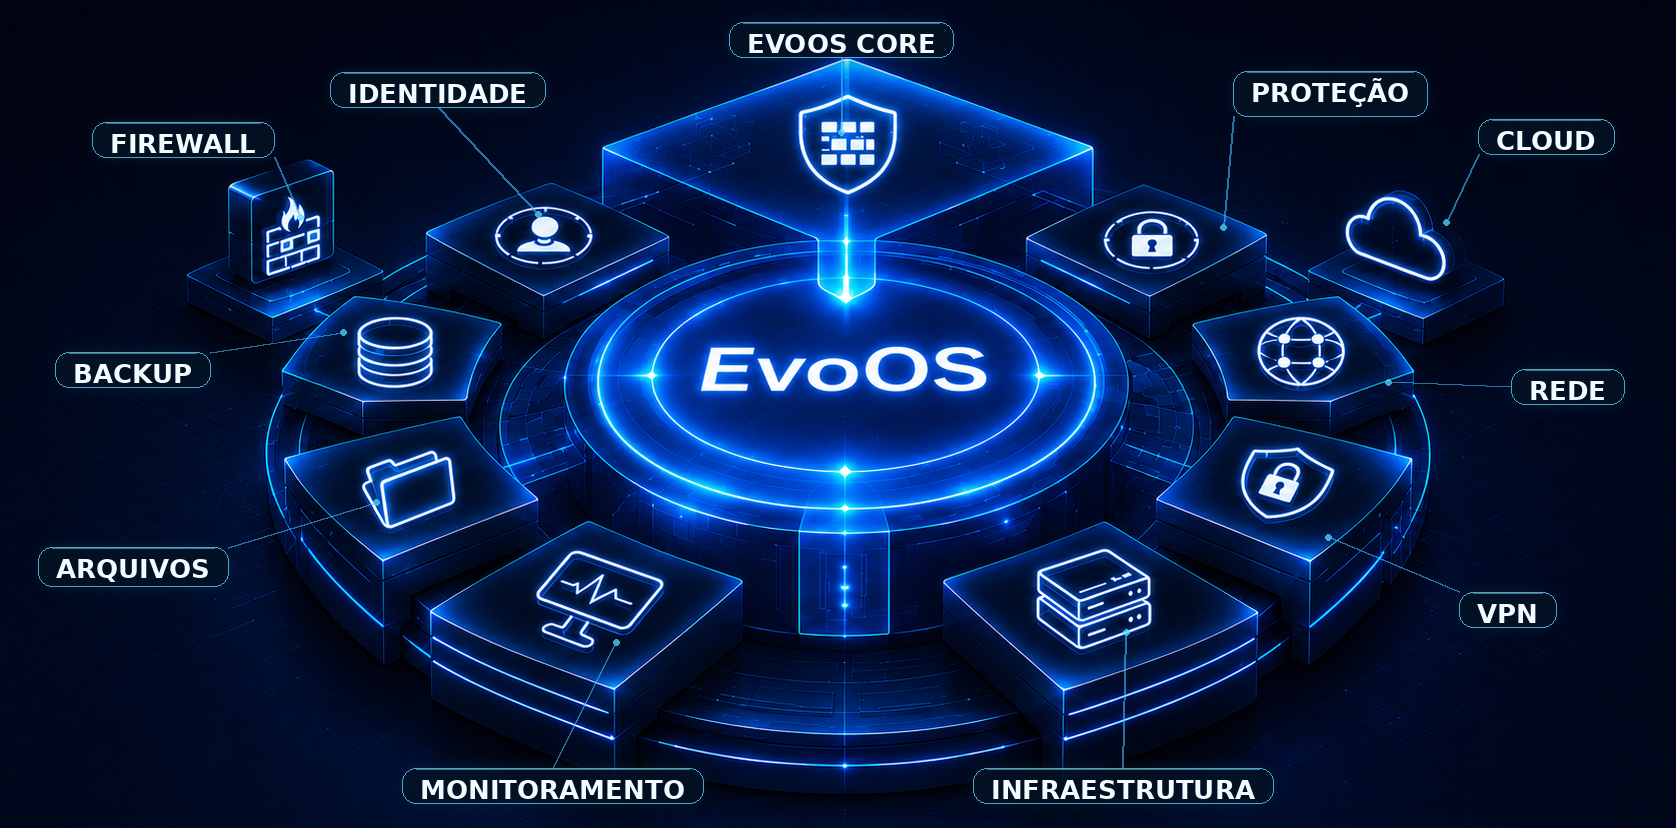
Arquitectura operativa
El valor de EvoOS no está en reunir herramientas en una pantalla, sino en hacer que las capas compartan políticas, identidad, observabilidad y operación.
Red, segmentación, VPN, virtualización y servicios estructurales forman una base administrable y previsible.
Firewall, protección de servicios, identidad, autenticación y controles de acceso reducen la exposición y los privilegios indebidos.
Copias de seguridad, bases de datos, aplicaciones, colaboración y archivos se gestionan dentro del mismo modelo operativo.
Monitorización, alertas, registros, restauración y procedimientos de continuidad cierran el ciclo operativo.
Capacidades
EvoOS en operación
Las pantallas siguientes muestran EvoOS en ejecución. Los eventos y direcciones de origen observados por la capa defensiva se mantienen como evidencia operativa; solo se oculta información propia de la infraestructura de Evo PS cuando es necesario.

Los eventos de red se consolidan para ayudar a identificar patrones, orígenes y comportamientos anómalos.

Las políticas de honeypot, escaneo y otras decisiones defensivas pueden supervisarse y administrarse desde una visión operativa.

Los eventos bloqueados se presentan con contexto suficiente para la operación, sin depender de una herramienta aislada.

El estado del daemon, las actualizaciones, las firmas y la ejecución de escaneos aparecen en una única vista de administración.

EvoOS verifica grupos de controles del sistema y ofrece una operación estructurada para validar y corregir desviaciones sin exponer en el sitio la receta completa del baseline.

Las decisiones de CrowdSec aparecen junto al enforcement nativo de EvoOS, permitiendo seguir la señal externa y los bloqueos mantenidos localmente.
Nota de seguridad: los eventos defensivos mostrados son evidencias reales de la operación de EvoOS. Las direcciones de origen que interactúan con los mecanismos de defensa no se consideran información interna; los datos propios de infraestructura de Evo PS, credenciales, identidad administrativa y baselines detallados permanecen protegidos.
Operación
Por eso EvoOS combina plataforma, monitorización, soporte y evolución continua.
Seguimiento continuo de disponibilidad, eventos y señales críticas. Esto no significa atención humana ilimitada: la cobertura de soporte sigue el plan contratado.
El alcance, horarios, prioridad y niveles de atención se definen según la criticidad y las necesidades de la empresa.
Las actualizaciones, mejoras, revisión de riesgos y expansión se tratan como un ciclo operativo, no como proyectos aislados.
Casos de uso
Centralización de servicios, seguridad, identidad y copias de seguridad con una operación eficiente.
VPN, identidad, políticas y conectividad coordinadas entre sedes.
Integración de recursos locales, cloud y acceso remoto con gobernanza.
Monitorización, recuperación, controles avanzados y planificación de continuidad.
Suscripciones
Los planes orientan el nivel de capacidad. El alcance final se define después de entender el entorno, la criticidad y los objetivos de la empresa.
Base técnica y segura para iniciar una operación gestionada.
Servicios y datos integrados para una operación más completa.
Gobernanza, continuidad y arquitectura para entornos más exigentes.
Controles avanzados de seguridad, vulnerabilidades y protección según alcance.
Comparativa de capacidades
Una referencia sencilla para autoclasificación. El diseño final depende del entorno, las dependencias técnicas y el contrato.
| Capacidad | Foundation | Business | Enterprise | Security+ adicional |
|---|---|---|---|---|
| Base gestionada y estandarizada | ✓ | ✓ | ✓ | — |
| Monitorización continua | ✓ | ✓ | ✓ | — |
| Soporte según contrato | ✓ | ✓ | ✓ | ✓ |
| Servicios de negocio, datos y copias de seguridad | — | ✓ | ✓ | — |
| Continuidad y gobernanza ampliadas | — | — | ✓ | — |
| Vulnerabilidades, WAF y protección avanzada | — | — | — | ✓ |
✓ capacidad prevista en este nivel · — no forma parte del alcance estándar. Security+ es una capa adicional de seguridad avanzada sobre un plan base; no sustituye Foundation, Business ni Enterprise.
FAQ
No. La plataforma se ofrece únicamente como suscripción gestionada de Evo PS, acompañada de monitorización y soporte según contrato.
No necesariamente. El diseño considera el entorno existente. El objetivo es reducir la complejidad e integrar la operación, no sustituir tecnología sin necesidad.
Sí, la monitorización es continua. La atención humana, el tiempo de respuesta y la cobertura operativa dependen del nivel contratado.
Sí. Puede integrar recursos locales, cloud, delegaciones y acceso remoto según el proyecto.
Simule hasta 10 días de indisponibilidad, estime el impacto financiero medible e identifique áreas y controles que pueden aumentar o reducir la exposición.
Estimación ejecutiva. Sin credenciales ni información técnica sensible.